
1일부터 관련 법률이 시행됐다. 전기·금융·통신 등 15개 핵심 인프라 분야 기업에는 보고 의무가 부과된다.
일본이 사이버공격에 사용되는 서버에 직접 침투해 악성 프로그램을 삭제하는 능동적 사이버 방어를 가동한다. 니혼게이자이신문에 따르면 일본 정부는 1일부터 능동적 사이버 방어 관련 법률을 시행했다. 부정 접속이 탐지되고 중대한 피해가 발생할 우려가 있으면 경찰이 공격에 사용된 서버를 무력화할 수 있게 됐다. 피해 발생 이후 대응하는 데서 나아가 공격을 선제적으로 차단하는 체제를 구축하겠다는 취지다.
“경찰청장이 지정한 집행관이 수행한다”
대응은 원칙적으로 경찰이 맡는다. 개정 경찰관직무집행법에 따른 위해 방지 조치로, 위협 정보를 분석한 뒤 경찰청장이 지정한 집행관이 수행한다. 공격 서버에 침투해 악성 프로그램을 삭제하는 방식 등이 검토되고 있다. 지난해 일본 경찰청 사이버특별수사부에 설치된 특별대처과가 대응의 중심을 맡는다.
“외국 정부가 배후면 자위대도 나선다”
외국 정부가 배후에 있는 고도로 조직적이고 계획적인 공격에는 자위대도 경찰과 공동 대응할 수 있다. 국가안전보장회의 심의를 거쳐 총리가 통신 방호 조치 실시를 명령하는 구조다. 서버 무력화 조치는 원칙적으로 독립 감독기관인 사이버통신정보감리위원회의 사전 승인을 받아야 한다. 공격이 임박해 승인을 받을 시간이 없으면 조치 이후 신속히 위원회에 통보한다.
“30일 이내 상세 내용을 내야 한다”
민간기업의 보고 의무도 강화됐다. 대상은 전기·가스·금융·통신·철도 등 정부가 지정한 15개 핵심 인프라 분야 기업이다. 악성코드 감염이나 부정 접속을 확인하면 신속하게 정부에 보고하고 30일 이내 상세 내용을 제출해야 한다. 일본 전국은행협회에 따르면 각 은행은 공격 감시·탐지 기능을 강화하고 관계기관과 정보 공유를 확대해 왔다.
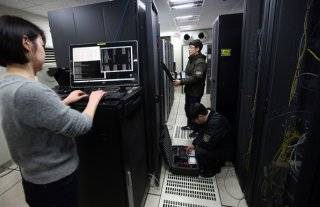
공격 서버를 직접 건드리는 조치는 주권 침해와 오인 타격이라는 난제를 함께 안고 있다. 감리위원회의 사전 승인 절차가 그 무게를 감당할 장치로 설계됐다. (사진 출처=다음 이미지검색)

















댓글0