
“미국 AI한테 물어봤다고?”.. 중국·러시아 군사 기밀이 유출된 충격적인 이유
구글 검색 선호 출처로 추가
Google 검색에서 뷰어스 기사를 더 자주 볼 수 있습니다.
2300만 건, 그리고 1210만 건. 중국 AI 회사 두 곳이 자기 고객의 질문을 몰래 미국 AI에 넘긴 횟수라고 앤트로픽이 밝힌 숫자입니다.
앤트로픽은 지난 10일 위협보고서에서 지난해 12월부터 올해 8월까지 적발한 악용 사례를 공개했고, 가장 파장이 큰 대목이 중국 AI 업체들의 증류 공격입니다.
Kimi라고 믿고 물었는데 답은 Claude
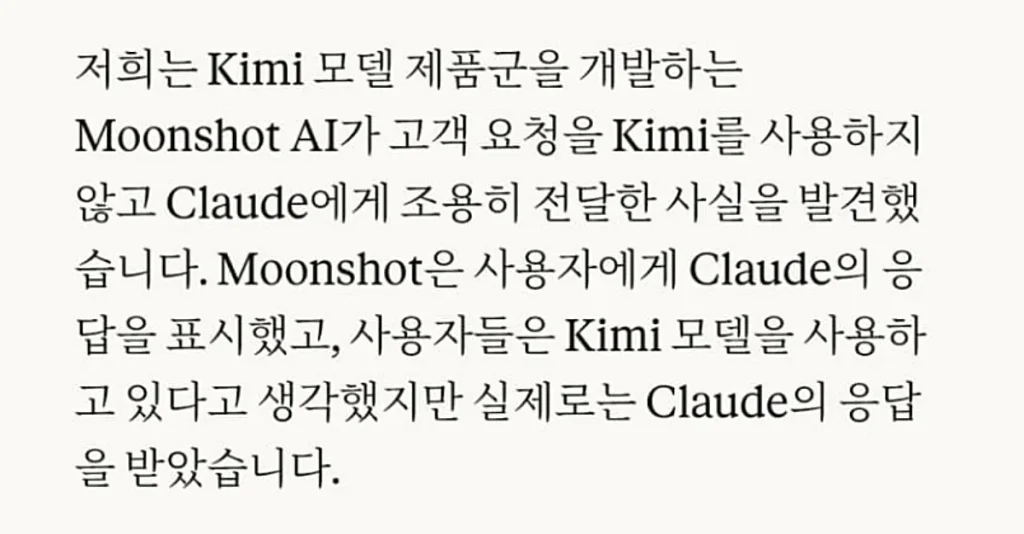
보고서에 따르면 Kimi 모델을 만드는 문샷AI는 고객이 Kimi에 보낸 요청 일부를 Claude로 조용히 넘기고, Claude의 답을 Kimi의 답인 것처럼 보여줬습니다. 그 대화는 자사 모델 학습용으로 수집됐습니다. 앤트로픽은 5월부터 7월까지 이 활동에서 2300만 건 넘는 교환을 문샷에 귀속시켰습니다.
딥시크도 같은 방식이었습니다. 자체 모델 대신 Claude를 고객에게 제공하고 데이터를 모았으며, 7월 14일 동안 1210만 건이 확인됐습니다. 하루 86만 건, 초당 열 번꼴입니다.
군 관련 자료가 미국 서버로 간 이유
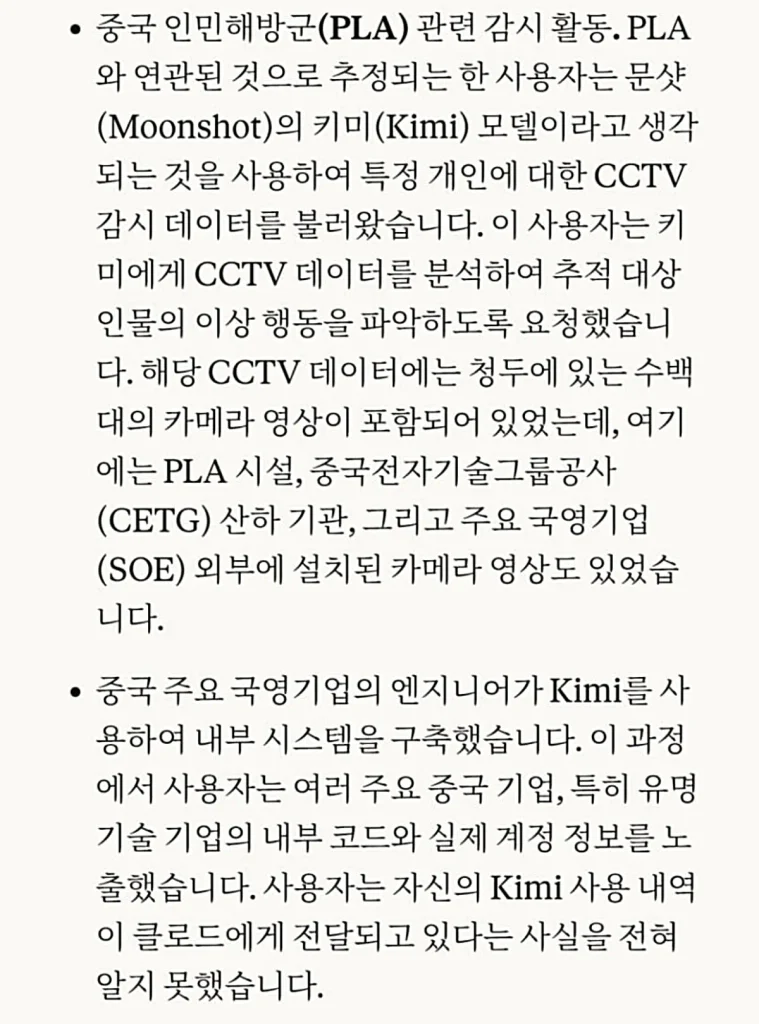
문제는 그 질문에 뭐가 담겼느냐입니다. 보고서는 넘어온 요청에 민감한 자료가 포함됐다고 밝혔고, 국내 커뮤니티에 정리된 내용에 따르면 중국 인민해방군 관련 CCTV 자료 분석 요청, 러시아 국방 관련 IT 요청, 중국 정부 감시 관련 요청 등이 있었습니다.
유출 경로는 해킹이 아닙니다. 사용자는 중국 AI에 물었다고 믿었지만 질문은 미국 회사 서버까지 갔고, 앤트로픽은 문샷이 이 사실을 고객에게 알렸는지 알 수 없다고 했습니다.
앤트로픽은 가짜 계정으로 Claude의 답을 수집한 중국 업체로 알리바바, 딥시크, 문샷, 샤오미, 즈푸, 센스타임, 미니맥스 7곳을 지목했고, 알리바바 연계 조직은 1억5100만 건으로 역대 최대라고 적었습니다.
한쪽의 주장이라는 한계
이 내용은 전부 앤트로픽 한 회사의 조사 결과입니다. 지목된 중국 업체들은 공개 대응이 없고, 미 당국이 며칠 전 중국 AI 기업의 산출물 절취를 비난했을 때 중국 정부는 부인했습니다.
경쟁사 견제라는 시각도 있고, 어느 쪽이든 제3자 검증은 아직 없습니다.
커뮤니티 반응은 “중국산 AI 쓰면 미국이 다 본다는 거냐”가 압도적이고, “미국 회사가 남의 군 자료를 갖고 있는 것도 문제”라는 지적이 맞섭니다.
어느 AI에 물었는지가 곧 어디에 저장되는지
데이터 주권으로 보면 핵심은 누가 베꼈느냐가 아니라, 질문이 어느 나라 서버에 남느냐를 사용자가 모른다는 점입니다. 국산이라 믿고 쓴 AI 뒤에 다른 나라 모델이 붙어 있으면 보안 정책은 무의미해집니다.
앤트로픽 주장이 맞다면 중국과 러시아 쪽 민감 자료는 이미 미국 회사 로그에 남아 있고, 과장이라 해도 사용자가 확인할 방법이 없다는 문제는 그대로입니다.
여러분은 지금 쓰는 AI의 답이 정말 그 회사 모델에서 나온다고 확신하시나요?















댓글0