
“은행 털어간 게 북한 소행이라고?” 금융권 440만 번 찔러본 주소지는 ‘북한 평양’
구글 검색 선호 출처로 추가
Google 검색에서 뷰어스 기사를 더 자주 볼 수 있습니다.
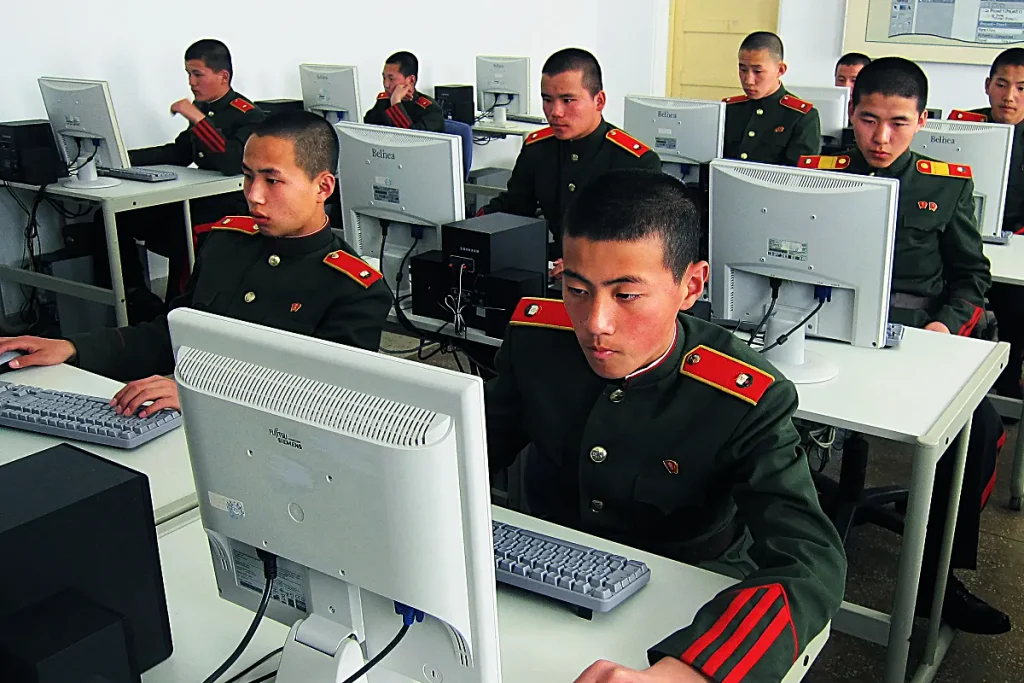
새벽 3시에 시작해 440만 4101번입니다. 10월 21일 북한에 할당된 인터넷 주소(IP) 대역에서 국내 금융회사 시스템을 두드린 횟수로, 당국이 공문을 보낼 때까지 센 숫자입니다.
마침 이달 초부터 은행과 증권사, 가상자산거래소가 줄줄이 해킹을 당하던 터라 금융권은 바짝 긴장했습니다. 이번에는 정말 북한이 움직인 걸까요.
침입이 아니라 ‘문 두드리기’
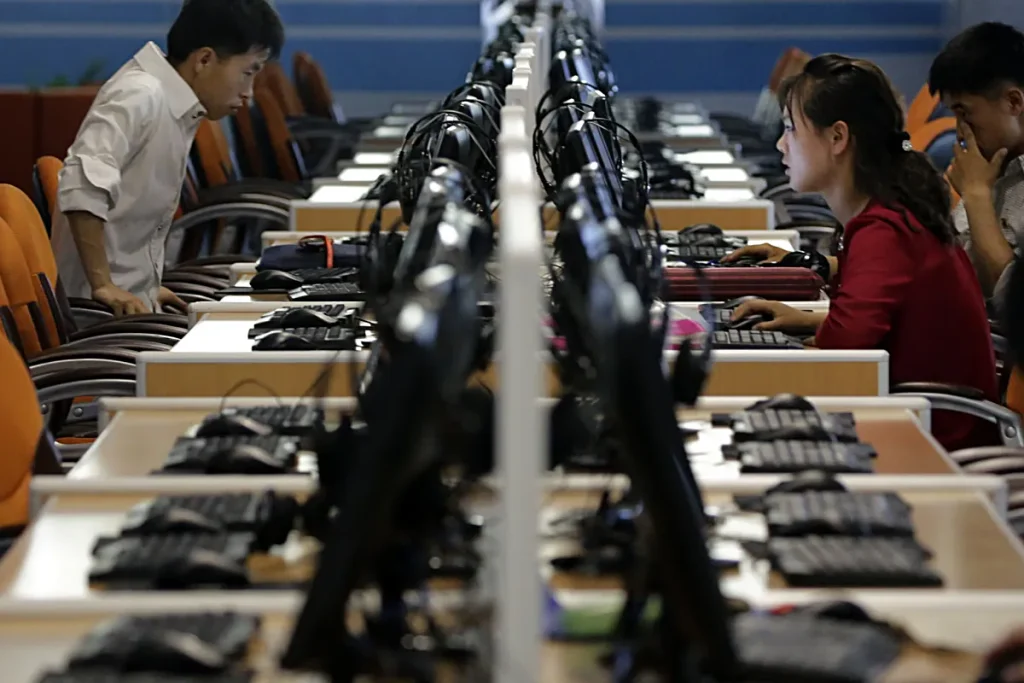
금융당국은 21일 금융보안 통합관제시스템 ‘퍼스트(FIRST)’를 통해 금융회사와 가상자산거래소에 경고 공문을 보냈습니다. 이날 새벽부터 북한 IP 대역에서 금융권을 상대로 한 ‘스캔성 접근’이 대량으로 잡혔다는 내용이었습니다.
스캔성 접근은 보안에 빈틈이 있는지 미리 떠보는 행위입니다. 문을 따고 들어온 것이 아니라, 어느 집 문이 덜 잠겼는지 손잡이를 하나하나 돌려본 단계에 가깝습니다.
그런데 그 횟수가 엄청납니다. 440만 번이면 서울 시민 두 명 중 한 명꼴로 한 번씩 문을 두드린 셈입니다. 그나마 다행인 것은 이 IP 때문에 실제 피해가 났다는 신고가 아직 없다는 점입니다.
북한 짓이라고 못 박지 못하는 이유
문제의 대역 ‘175.45.176.0/22’는 북한이 국제적으로 할당받은 몇 안 되는 IP 묶음이라 등록지가 평양입니다. 하지만 등록지가 평양이라고 해서 실제로 키보드를 두드린 사람이 평양에 있다는 뜻은 아닙니다.
당국이 북한 소행이라고 단정하지 않는 이유도 여기에 있습니다. 한 당국 관계자는 IP 국적은 조작할 수 있어 IP만으로 해커의 국적을 특정하기 어렵다고 설명했습니다.
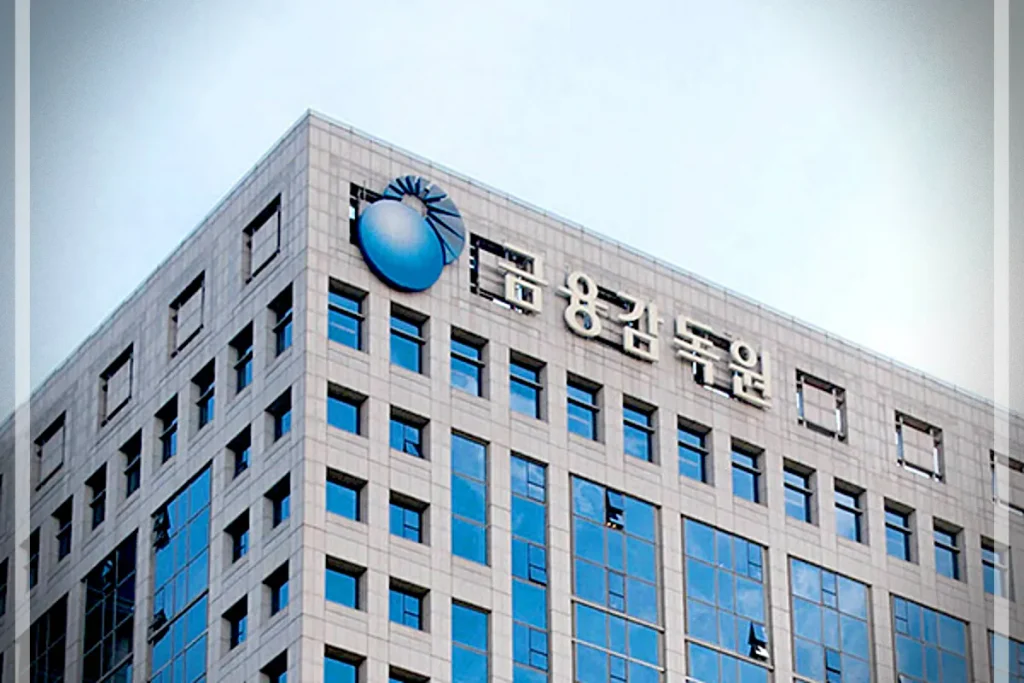
이달 초 고객 정보가 실제로 새 나간 은행 해킹과도 결이 다릅니다. 당시 금융감독원과 금융보안원이 찾아낸 공격 IP 28개는 미국·일본·홍콩·싱가포르 등 여러 나라에 흩어져 있었습니다.
그렇다고 북한을 의심할 근거가 없는 것은 아닙니다. 한 해외 위협정보 업체는 22일 익명 네트워크에서 한국어를 쓰는 조직원들이 공격을 모의한 정황을 잡았다며, 북한 해킹조직 라자루스와 연관됐을 가능성을 제기했습니다.
청와대까지 나선 대응
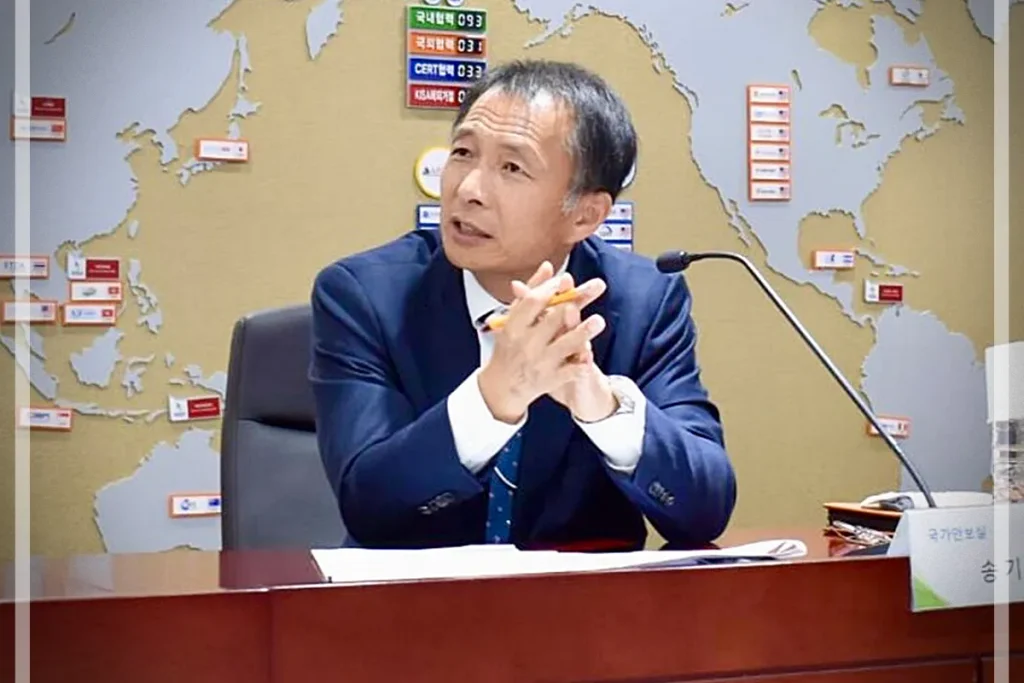
사안이 커지자 정부도 움직였습니다. 28일에는 청와대 국가안보실 송기호 3차장이 직접 금융위원회와 긴급 대응회의를 열었습니다.
커뮤니티에서는 대역이 북한인데 북한 말고 누구겠냐는 반응과, 주소만 보고 범인을 정했다가는 진짜 범인을 놓친다는 반응이 엇갈립니다.
주소보다 무서운 것은 노린 시점
보안 관점에서 보면 이번 사건이 주는 진짜 경고는 북한이라는 이름보다 타이밍이라고 생각합니다. 금융권이 연쇄 해킹으로 허둥대는 바로 그때 누군가 440만 번이나 빈틈을 떠봤다는 것은, 약해진 틈을 노리는 공격자가 있다는 뜻이기 때문입니다.
범인을 가리는 일은 수사기관에 맡기더라도, 금융회사는 상대가 누구든 문부터 단단히 걸어 잠가야 합니다.
여러분은 이번 접근을 북한 소행으로 보시나요, 아니면 누군가 북한 주소를 빌려 쓴 것으로 보시나요?


















댓글0